闭源软件天塌了!GitHub霸榜神作REA:没有源码,也能把竞品扒个底朝天
morluto/rea 的爆火标志着传统软件代码保护策略的彻底失效。在过去,代码混淆是商业软件对付逆向工程师的心理防御战;而在拥有无限耐心与千亿开源上下文的大模型面前,混淆手段沦为了皇帝的新衣。未来没有任何客户端逻辑能够真正保密,高价值资产的唯一避风港只有云端沙盒。
上周末,GitHub 上一个名叫 morluto/rea(全称 Reverse Engineer Anything,逆向工程一切)的开源项目毫无预警地冲上了 Trending 热榜第一,Hacker News 上的讨论帖瞬间叠了上千楼。
一位独立开发者在推特上贴出了他的实测视频:他看中了一款非常火爆但完全闭源的国外桌面效率工具,想知道对方那个丝滑得不可思议的本地离线数据库到底是怎么同步的。
以前遇到这种需求,你必须是个深谙汇编、熟悉 IDA Pro 和 Ghidra 的资深老黑客。你得手动解包可执行文件,在几万行被 Webpack 恶意混淆成 _0x1a2b、a, b, c 的乱码里抓狂地排查逻辑,折腾三天三夜可能连入口函数都没摸到。
而在视频里,这位老哥只在终端里敲了一行命令配置好 REA,然后直接把那个闭源软件的安装包拖给 AI:“帮我扒出它的本地数据结构和同步协议”。
不到五分钟,AI 干净利落地把整理好的 TypeScript 数据接口、加密逻辑以及架构流向图,一五一十全部端到了他面前。
无数围观的程序员只留下了同一句感叹:这下闭源软件的天,是真的塌了。
以前逆向要啃半年汇编天书,现在只要对 AI 说一句“把它扒了”
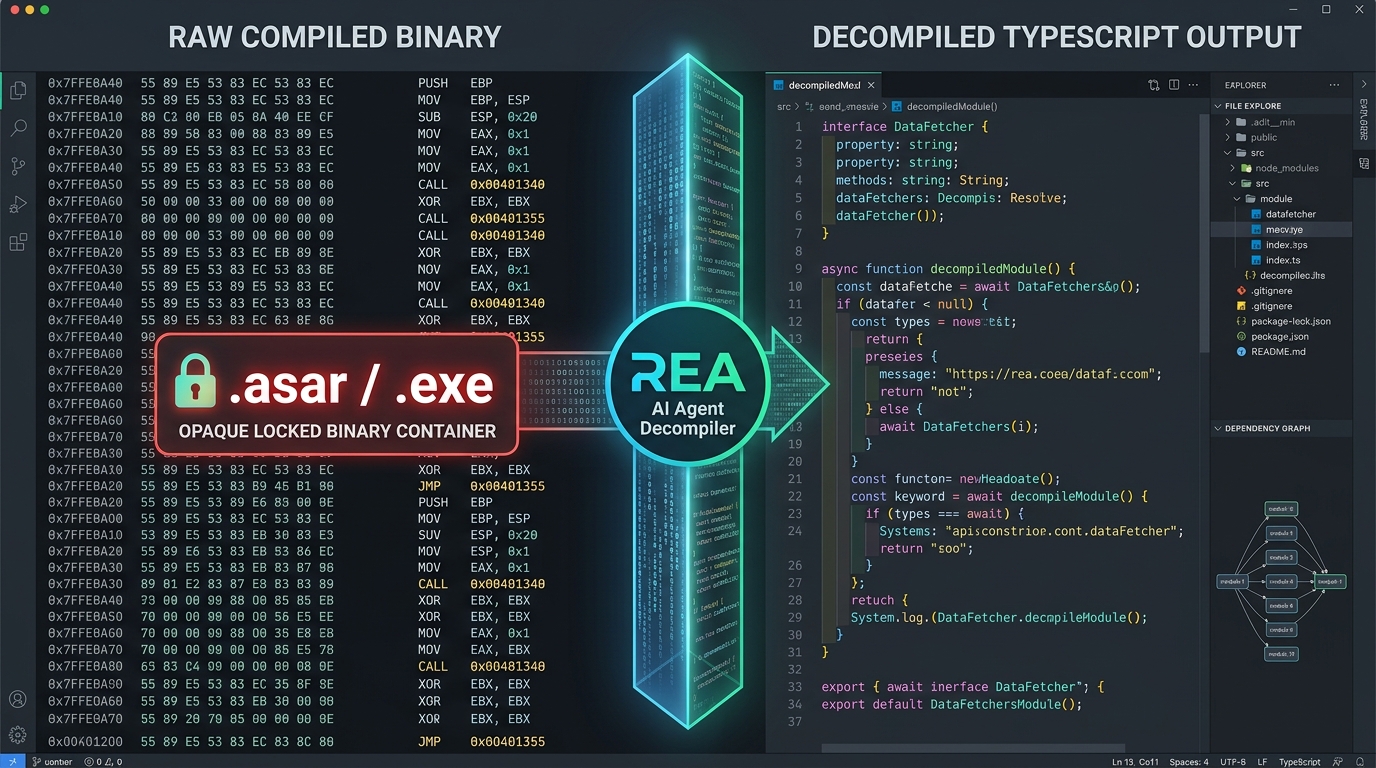
在计算机安全和破解领域,逆向工程(Reverse Engineering)向来是门槛最高的“玄学”之一。
你手里拿到的不是开源代码,而是编译器嚼烂后吐出来的二进制机器码(.exe、.app、.dll、.so)。要把这些毫无人类语义的十六进制指令反推回可读的代码,过去的逆向工程师要对着屏幕上的寄存器(EAX、EBX)和内存地址死磕几个月。
而 morluto/rea 带来的最大冲击,是彻底把“黑客级逆向能力”降维成了普通人动动嘴就能调用的流水线。
不论是打包成 .asar 的 Electron 跨平台应用、被混淆成天书的前端包,还是编译成原生架构的二进制库,AI 编程助手(比如 Claude Code、Cursor、Codex 等)一旦挂载了这个 Skill,就能像一个经验老道的逆向专家一样,顺着二进制代码的蛛丝马迹,自主完成“反汇编 -> 抓取关键逻辑 -> 去混淆还原 -> 输出现代高级语言代码”的整套重构。
到底怎么扒?它可不是在瞎猜,而是给 AI 配了一整套“手术刀”
刚看到这个项目的很多人第一反应往往是怀疑:“这不又是大模型在靠上下文幻觉瞎猜代码吧?”
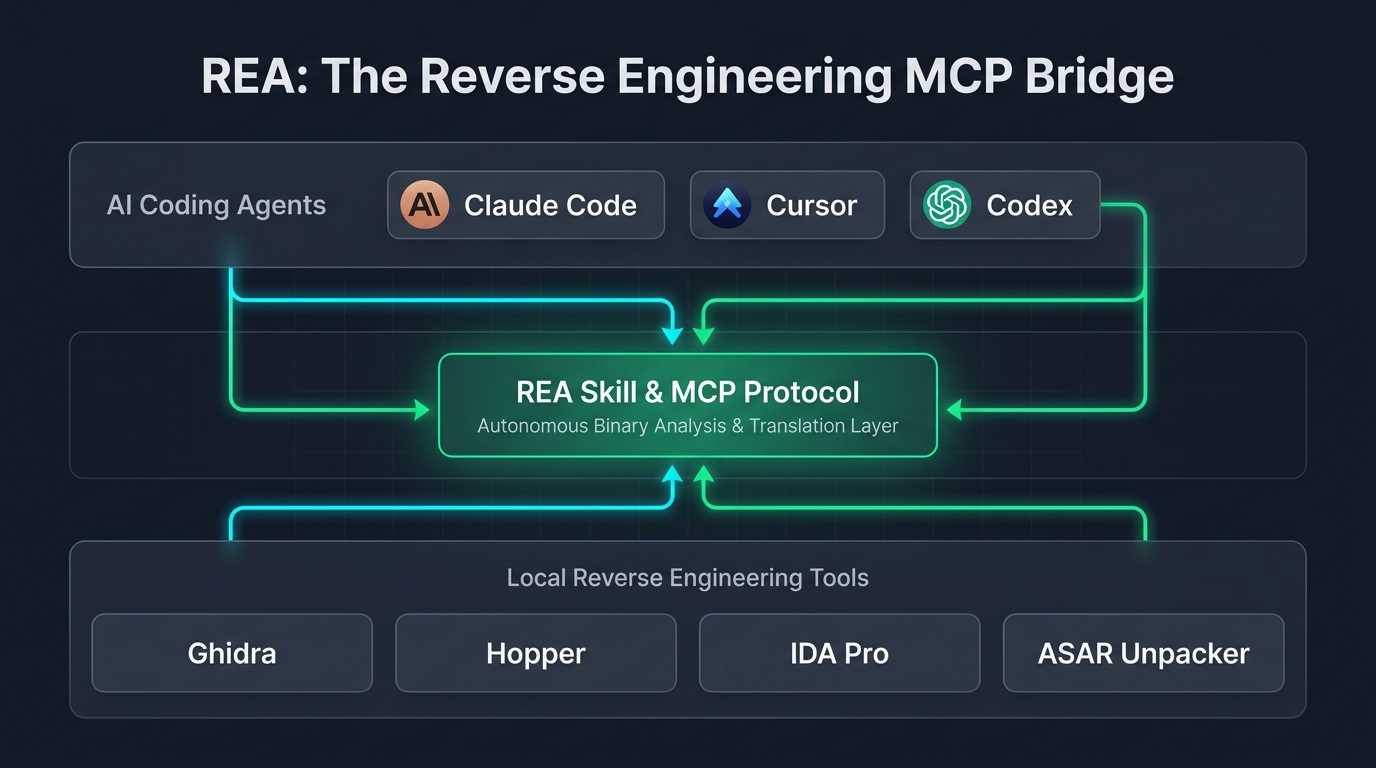
并不是。综合各大极客论坛的源码剖析,morluto/rea 真正聪明的地方在于它的架构定位——它是一个基于 MCP(Model Context Protocol)协议的逆向专属工具调度中枢。
它绝不傻乎乎地把几十兆的原始二进制文件直接塞进上下文(那会瞬间撑爆上下文并让大模型胡言乱语),而是建立了一套极其严密的分层调查机制:
- 自动侦查与拆包(Inspection Layer):当用户指定目标后,REA 会先指挥本地的解包工具和文件探测器,迅速查明目标是 Electron 架构、原生 C/C++ 编译产物还是 WebAssembly,自动剥离外壳资源;
- 符号表与伪代码提取(Decompilation Bridge):它底层自动调度系统安装的专业反编译工具(如 Ghidra、Hopper 或轻量反汇编器),提取出底层的函数调用图(Call Graph)、字符串常量池和伪代码;
- AI 语义重构(Semantic Rebuilding):这一步才是大模型的杀手锏。AI 拿着提取出的伪代码证据链,根据函数内部的计算特征,把原本完全失去语义的
var _0x5f = p1 * 0.08,精准翻译回符合人类习惯的const salesTax = price * 0.08,并把乱成一团的控制流重构成标准的前后端调用模块。
换句话说,本地工具负责“出死力气做手术”,大模型负责“看病理报告写人类诊断”,两者结合直接产生了降维打击的效果。
网友们已经玩疯了:从抄竞品作业到拯救十年前老系统
在 Reddit 和各大技术群里,各路开发者这两天已经玩出了各种令人惊叹的硬核花样:
* 玩法一:“像素级抄作业与竞品审计”: 很多做独立开发的朋友最头疼竞品有什么“不可告人的黑科技”。用 REA 跑一次,对方使用了哪些开源库、私有 API 的请求头格式长什么样、本地缓存到底有没有加密,甚至暗中上报了什么隐私打点,在终端里几乎是全裸展示。 * 玩法二:“拯救十年前离职老哥留下的祖传资产”: 很多中小型软件团队最害怕的事情,就是公司核心业务依赖一个十年前离职老员工写的 C++ DLL 动态库。源文件早就随着硬盘损坏丢了,业务又必须迁移到云原生架构。有工程师实测用 REA 配合 Claude Code,花了一个下午就把祖传二进制库的核心算法逻辑扒得干干净净,顺手直接转写成了一套崭新的 Go 微服务。 * 玩法三:“复活二十年前的复古游戏”: 还有怀旧极客把古老的 GBA 掌机游戏和 DOS 经典游戏 ROM 扔进去,让 AI 解析其精灵图绘制逻辑与物理碰撞,顺势用 HTML5 Canvas 在网页端把老游戏一比一复活重做。
闭源软件的黄昏:以后代码混淆真的防不住了
这一波爆火在全网引发的最激烈争论,其实是闭源商业软件的安全护城河到底还在不在。
在过去二三十年里,很多商业公司为了保护自己的核心代码,发明了极其复杂的“代码混淆器”(Obfuscator)和“加壳工具”。他们把变量名全部抹除、把平铺直叙的逻辑插入几百个假跳转,赌的就是人类逆向工程师的时间成本和耐心——“只要我把代码搞得足够恶心,你就看不懂”。
但在大模型面前,这种防守策略彻底失效了: * AI 根本没有“看不懂恶心代码”的心理疲劳; * AI 拥有全人类海量开源代码的上下文直觉。给它看一眼函数内部的矩阵乘法或者哈希位运算,它哪怕不看变量名,也能在 0.1 秒内猜出“这个函数是在算 SHA-256”,或者“这个逻辑是在做 JWT 解码”。
传统的混淆手段在能理解语义逻辑的 AI 面前,就像试图用一张塑料薄膜去挡穿甲弹一样滑稽。
读者当下实操指南与防扒自救
如果你想亲自体验这个颠覆性的工具,或者你是闭源软件作者想要自保,这里有几条最核心的实操建议:
1. 普通开发者极简上手步骤:
* 确保本地已安装 Node.js 和支持 MCP 协议的智能体环境(如 Claude Code 或 Cursor);
* 在项目目录执行 npx rea-agents setup,按照提示自动生成逆向配置与技能提示词(SKILL.md);
* 在对话框里直接键入目标本地二进制或安装包路径,给出明确指令(比如“分析其网络请求拦截逻辑并导出为 TypeScript”)。
2. 闭源开发者的终极防扒指南:
* 彻底放弃“前端/客户端代码能保密”的幻想:任何打包进客户端可执行文件(尤其是 Electron、Flutter、WebAssembly)的核心业务算法,在 AI 逆向时代等同于写在明信片上;
* 核心资产必须上云:将高价值的计算逻辑、私有模型权重以及敏感业务校验彻底收拢到服务端 API 背后的云端沙盒,客户端只保留纯展示层。
3. 法律与合规红线:
* 善用该工具用于安全审计、遗留老旧软件维护以及合法范围内的互操作性研究;严禁用于恶意破解商业软件许可密钥或盗用他人独创专有代码。