全球70%网站命悬一线!PHP爆发核弹级RCE漏洞:欧洲多国深夜紧急拔网线
「PHP2Shell」以最直观的方式撕开了开源供应链安全最残酷的一角:即使全球开发者言必称大模型与云原生,七成的动态网页世界依然牢牢锁死在三十年前的 PHP 上。当核心解释器内核出现未认证 RCE,补丁可以拯救拥有自动化运维的大厂,但数以亿计停保的远古遗留主机,注定将成为网络灰产肆虐的永恒乐园。技术可以快速迭代,但历史债务的清算从来不会缺席。
凌晨三点,阿姆斯特丹的一名资深运维工程师被刺耳的应急警报电话惊醒。当他抓起笔记本连入监控内网时,眼前的一幕让他瞬间睡意全无:荷兰和芬兰多个核心政府部门、港口调度系统以及几所知名大学的门户网站,页面几乎在同一时间段内全部变成了无法访问的离线占位符。
既没有遭到敌对势力的物理巡航导弹袭击,也不是遭遇了大规模分布式拒绝服务(DDoS)攻击,而是国家网络安全应急中心(NCSC)直接下达了紧急通告——由于高危利用工具在暗网遭到泄露,各关键基础设施机构被迫采取了最原始但也最体面的应急手段:预防性主动拔线关服。
这场席卷全球数字基础设施的地震,代号被称为 「PHP2Shell」。
它由 CVE-2026-109618 与 CVE-2026-109619 两个紧密咬合的双子漏洞组成,CVSS v4.0 评分高达令人战栗的 9.2 分(未经身份验证的远程代码执行 RCE)。全球各大安全实验室在复现分析后几乎给出了完全一致的悲观结论:这是过去十多年里,支撑现代 Web 运行的底层架构所面临的最致命心脏穿透伤。
谁能想到,2026 年的现代互联网,差点栽在一门三十年前的“远古语言”上
在程序员圈子里,“PHP 是世界上最好的语言”曾经是一句被调侃了二十年的老梗。
在今天以 AI 大模型、微服务与云原生为主导的光鲜叙事里,很多人甚至以为这门诞生于 1995 年的古老脚本语言早就被扫进了历史垃圾堆。但现实却用冰冷的数据给所有人狠狠上了一课: 根据 W3Techs 的全球互联网底层技术监测数据,截至今天,全球已知服务器端编程语言的动态网站中,依然有高达 69.4% 至 70% 牢牢焊死在 PHP 上。
从撑起全球四成网站的 WordPress 与 WooCommerce,到欧洲各大政府和高校沿用十余年的 Drupal 与 Joomla 系统,再到无数中小型出海电商底层的 Magento 与 Laravel 框架。你每一次在手机屏幕上点击的政务申请、海外购物下单、甚至大学教务处选课,底层负责在服务器上解析请求的引擎,极大概率还是那个蓝色的 PHP 大象。
而这次「PHP2Shell」最致命的地方在于,毒药没有下在某个第三方开源插件或业务代码里,而是直接长在 PHP 解释器最核心的“心脏”中。这意味着不管你的业务架构写得多么无懈可击、不管你的数据库做了多少层 SQL 防注入,只要你的底座运行在未修补的 PHP 之上,整栋大厦在地基层面就已经彻底被炸开了口子。
连密码都不用猜:一个 HTTP 请求,直接把 PHP 进程当场做成提线木偶
想要理解这个漏洞的恐怖之处,必须看清它是如何在没有任何系统密码或登录凭证的情况下,将服务器彻底沦陷的:
1. 致命错误引发的内存撕裂(CVE-2026-109618:OOM 诱发的 UAF):
在正常运行中,当 PHP 遇到内存耗尽(Out-of-Memory)等致命错误时,底层会通过 C 语言的 longjmp() 机制暴力跳出当前执行上下文。然而在这个过程中,原本属于当前 HTTP 请求的数据结构只完成了一半的初始化。当后续的全局清理流程开始回收资源时,误把未初始化的垃圾数据当成了有效指针,瞬间引发内存释放后使用(Use-After-Free)。攻击者只需向服务器发送一个刻意撑爆内存上限的畸形请求,就能在内存空间里精准植入跳板指令;
2. 跨请求残留的“幽灵全局状态”(CVE-2026-109619:Stale Global State):
更阴险的是第二个连环漏洞。在高并发的 php-fpm 架构中,一个工作进程(Worker)往往会被复用来连续处理成千上万个请求。当上一个请求因致命错误暴毙后,其专用的某些内部全局变量和会话状态指针并没有被彻底抹杀,而是幽灵般地残留在进程堆栈里。当下一个正常的请求进站时,如果不巧在重置前触发了这块被释放的“过期内存”,就会产生严重的类型混淆(Type Confusion),让黑客像操纵木偶一样直接接管运行权限。
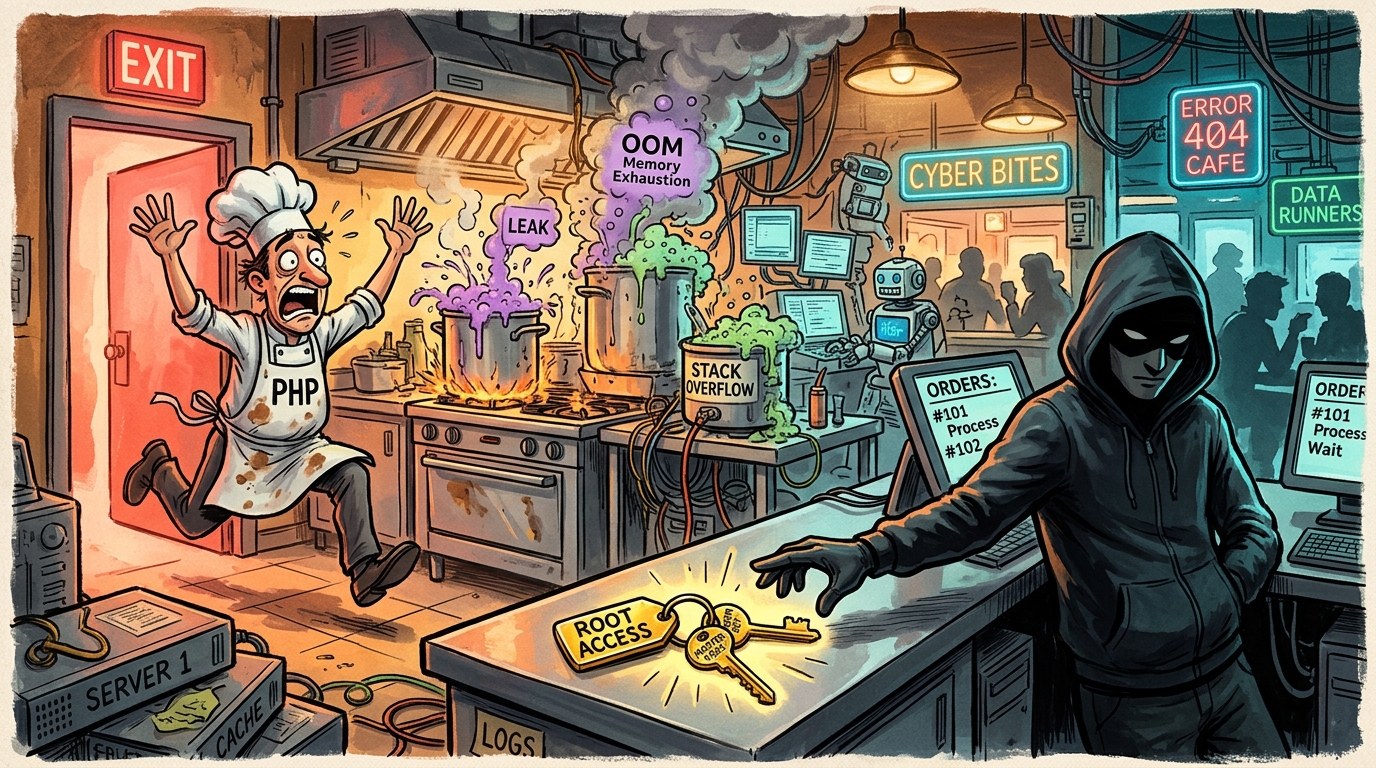
换个接地气的比喻:这就像一家忙疯了的餐厅后厨,大厨被一伙无赖食客点的巨额假订单彻底累垮并夺门而逃,但大厨不仅没锁后厨门,甚至把挂着整栋大楼总电闸和保险箱钥匙的围裙随手扔在了灶台上。下一个推门而入的黑客食客,连前台菜单都不用看,直接走后门把整家店给过户了。
欧洲多国紧急“物理拔线”:当赛博危机照进现实,拔网线成了最体面的自保
如果漏洞只是停留在白帽子黑客的理论论文里,全球还不至于如此恐慌。
真正点燃整个欧美应急响应体系导火索的,是部分利用代码(Exploit PoC)在官方补丁全面部署前,意外在部分地下黑客论坛遭到泄露。
几乎在数小时之内,全球主要的暗网自动化扫描器就已经全部加载了该利用特征,针对欧洲各重点 IP 段的批量扫描如同暴雨般倾泻而下。面对这种不需要任何账号密码、只要端口开放就能长驱直入的致命威胁,荷兰国家网络安全中心(NCSC-NL)与芬兰政府 IT 枢纽 Valtori 做出了近年来极其罕见的决断:
要求下辖的大量政务公共服务网站、大学信息门户甚至部分港口物流调度外网系统,在补丁完成灰度验证前,实施预防性全网下线断网。
在数字化程度极高的北欧社会,政府公开对外关闭核心公共网络,几乎等同于在防空警报拉响时宣布全城闭灯宵禁。这一极端的“物理拔线”动作,向全世界赤裸裸地展示了脆弱的底层开源供应链一旦断裂,所能引发的现实破坏力有多么惊心动魄。
最残酷的互联网断层:官方补丁发了,但几亿台老服务器根本没人维护了
虽然 PHP 官方安全团队在紧急协同下,已经于 10 月 21 日火速释出了全线安全修复版本,但安全圈里所有的资深极客都心知肚明:真正的灾难才刚刚拉开序幕。
因为现代互联网存在着一条极其残酷的“维护断层”:
1. 官方补丁只管活着的版本(PHP 8.2+): 本次官方紧急修复只覆盖了四个仍在支持生命周期内的分支:PHP 8.2.35、PHP 8.3.36、PHP 8.4.27 以及最新的 PHP 8.5.12。主流云厂商和大公司可以通过自动化运维管线在一两天内完成滚动热更新; 2. 几亿台古董服务器沦为赛博僵尸的培养皿: 全网至少有一半以上的 PHP 网站,依然沉睡在早已停止官方支持(EOL)的远古版本中——比如经典的 PHP 7.4、7.2 甚至上古时代的 PHP 5.6。这些服务器可能来自于一家五年前倒闭的欧洲外贸公司、一个十年没人更新的偏远市政水务查询系统、或是一位老站长遗忘在廉价 VPS 里的个人博客。官方绝不会为这些停保版本推送补丁,而黑客的自动化蠕虫将在未来数月内,如入无人之境般将这几千万台未设防的主机变成庞大的僵尸网络节点。
站长与开发者的当下保命清单:三步筑起防火墙
如果你手里管理着任何哪怕运行着单页 PHP 的线上服务,或者你的业务依赖 WordPress、Laravel 等体系,请立即放下手中的其它事情,严格执行以下自救动作:
1. 第一步:立即核对线上真实运行版本:
不要轻信运维面板的显示,在服务器终端直接执行:
``bash
php -v
`
如果你的版本是 8.2.x(低于 8.2.35)、8.3.x(低于 8.3.36)、8.4.x(低于 8.4.27)或 8.5.x(低于 8.5.12),请立刻使用包管理器拉取官方安全源进行升级,并务必重启 php-fpm` 与 Web 服务使补丁生效;
2. 第二步:停保旧版本(PHP 7.x/8.1)的紧急逃生通道:
如果你因业务强耦合导致短时间内绝对无法升级到 PHP 8.2+,必须立刻在操作系统包源(如 Ubuntu ESM、RHEL/CentOS 第三方维护源)中寻找厂商反向移植(Backport)的安全热补丁;若连第三方维护都没有,必须立即将后台管理目录设置外网 IP 白名单,或直接通过 VPN 访问;
3. 第三步:WAF 与反向代理层深度加固:
在 Nginx 或 Cloudflare 等边缘 WAF 上配置严苛的单请求内存与主体深度限制,严格丢弃带有异常畸形 Content-Length、深层嵌套 JSON/Multipart 或超大 POST 体的可疑请求,直接在网络边界掐断触发底层 OOM 异常的攻击链。
「PHP2Shell」的爆发再次给所有沉浸在前沿 AI 狂欢中的技术人浇了一盆冰水:人类构建在云端的数字文明看似璀璨如星河,但只要地基深处那根三十年前的生锈铁钉发生断裂,整座赛博摩天大楼依然会在一瞬间剧烈摇晃。